Subir la temperatura de neveras en supermercados de 12 países para estropear toneladas de comida. Dejar colgadas las webs de medio mundo. Ejecutar el mayor robo de la historia. Acceder a datos personales del primer ministro surcoreano y su gabinete. Y al historial médico e información financiera de casi medio millón de moldavos. Este es el resumen de lo que han conseguido los ciberataques más relevantes solo en las últimas dos semanas. Si ampliamos el foco hasta el verano podemos sumar a la lista problemas en la distribución de agua en 12 Estados de EE UU o el hackeo del sistema de salud australiano. Los analistas temen que esta sea la nueva normalidad: un escenario en el que todo, también el mundo físico, se puede tambalear a golpe de teclado y movimiento de ratón.
Vivimos un cambio de era. Los ciberataques se han disparado en los últimos tiempos, tanto en cantidad como en calidad. El número de incidentes registrados aumenta año tras año con cifras de dos dígitos (en España, un 24%, según datos del Instituto Nacional de Ciberseguridad). Y, tal y como demuestra el episodio de las neveras, el poder de los hackers va más allá de sustraer datos o extorsionar a empresas: también son capaces de intervenir en el funcionamiento de infraestructuras críticas.
Can we please stop posting about rogue AI and how it’ll kill us and go back to posting about all the cool vulns it is finding?
— Charlie Miller (@0xcharlie) September 12, 2026
La inteligencia artificial (IA) es la responsable del nuevo escenario en el que nos adentramos. El legendario hacker Charlie Miller ―exempleado de la agencia nacional de Inteligencia de Estados Unidos (la NSA) y conocido, entre otras cosas, por ser el primero en hackear los iPhones o por lograr controlar en 2014 el sistema de frenos, aceleración y dirección de un Jeep Grand Cherokee― tiene claro que esta tecnología nos ha colocado en otra pantalla. “¿Podemos, por favor, dejar de hablar sobre cómo nos matará la IA rebelde y volver a fijarnos en todas las vulnerabilidades geniales que está encontrando?”, dijo en la red social X hace apenas dos meses.
La IA lo cambia todo
Esa es la clave: la IA ha acelerado los tiempos, y eso equivale a cambiar el tablero de la partida de la ciberseguridad. Esta tecnología es una aliada formidable para quienes tratan de prevenir los ciberataques, pero también para quienes los diseñan y ejecutan. “La IA puede ayudar a identificar fallos de día cero [zero day, los que todavía no han sido descubiertos por nadie] y a desarrollar exploits [el programa que aprovecha un fallo o vulnerabilidad], todo ello rápidamente”, apunta Lukasz Olejnik, consultor de ciberseguridad e investigador en el Departamento de Estudios de Guerra del King’s College de Londres.


Los programas informáticos están escritos con miles de líneas de código que contienen instrucciones que el ordenador interpreta y ejecuta para realizar diferentes tareas. Los sistemas operativos, por ejemplo, pueden tener millones de líneas. Cuanto más complejo sea un software, más probable es que haya algún error en ese texto. Ese fallo es lo que en el sector llaman una vulnerabilidad. La razón de ser de las actualizaciones de software es parchear los fallos que se van encontrando, de modo que no puedan ser explotados por ciberdelincuentes.
La IA ha roto el equilibrio de este proceso. “Hemos entrado en una era en la que descubrir y explotar vulnerabilidades es mucho más rápido que solucionarlas”, dice Olejnik. Según datos recogidos por el fondo Andreessen Horowitz, el tiempo promedio que pasa entre que se divulga una vulnerabilidad y se lanza un ataque para explotarla era de 63 días en 2018. En 2025, se ataca una semana antes de divulgarse el fallo o bug.
“La IA puede ayudar a los atacantes a investigar objetivos, redactar mensajes convincentes, generar código y detectar vulnerabilidades en el software. Puede agilizar y abaratar algunas fases de una operación, lo que permite que un mismo actor intente más ataques. Es un cambio muy significativo, incluso aunque muchas de las técnicas de ataque ya sean conocidas”, señala el experto en ciberseguridad Mikko Hyppönen.
Cabe esperar, además, que esta progresión no se detenga. “Lo que más me preocupa es que se automatice todo el proceso. El hecho de que un programa busque puntos débiles en otro programa cambia la economía de los ataques. A medida que el coste disminuye, cada vez hay más objetivos por los que merece la pena esforzarse”, alerta Hyppönen.
De lo digital a lo físico
La aceleración y democratización de los ciberataques es solo una parte del dibujo. La ilustración se completa con otro elemento: la barrera que separa el mundo digital del físico se diluye. Se puede recuperar una base de datos si se ha guardado una copia de seguridad, pero no se puede recuperar comida estropeada. “Vivimos en un sistema ciberfísico, en el que los dispositivos físicos son controlados u operados remotamente por tecnologías de la información”, subraya Vladimir Dashchenko, investigador principal de la división de infraestructuras críticas e industriales de Kaspersky.
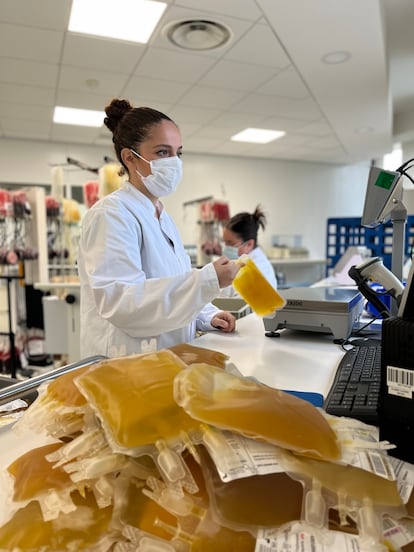
Volviendo a la semana pasada, un ciberataque elevó la temperatura de neveras y congeladores de supermercados de una docena de países europeos, echando a perder toneladas de comida. El ataque, idéntico a otro desarrollado tres semanas antes, se lanzó también sobre los refrigeradores del organismo que gestiona en Francia las donaciones de sangre, aunque en este caso se logró frenar.
No es la primera vez que un ciberataque impacta en el mundo real. En 2007, hace casi 20 años, el entonces vicepresidente de EE UU, Dick Cheney, dio orden de que se desactivara la función WiFi de su marcapasos. Un año después, investigadores de la Universidad de Massachusetts lograron hackear uno de esos dispositivos para detener a voluntad el sistema de bombeo. Fue un primer aviso.
Hubo más. En 2010, los servicios secretos de EE UU e Israel lograron introducir sendos pendrives en las centrales nucleares iraníes de Bushehr y Natanz. Por esa vía se descargó en sus sistemas Stuxnet, un gusano informático (un virus que se replica para infectar otros ordenadores) que dañó físicamente muchas centrifugadoras de uranio.
En 2014, un ciberataque provocó fallos en el sistema de una acería en Alemania que impidió apagar de forma controlada un alto horno, lo que causó “daños masivos”, según el BSI, la agencia de cibeserseguridad nacional del país. En 2015 y 2016, con la anexión de Crimea todavía reciente, Rusia lanzó uno de los ataques más sofisticados que se recuerdan contra infraestructuras energéticas. “BlackEnergy e Industroyer lograron colarse en los sistemas de control de subestaciones eléctricas ucranias. Los atacantes no necesitaron destruir equipos, ya que utilizaron las propias funciones de operación de la infraestructura para interrumpir el servicio y dejar sin electricidad a decenas de miles de personas en pleno invierno”, explica Josep Albors, responsable de investigación de ESET España.
Fue muy sonado también el ransomware (secuestro de sistemas) que sufrió en 2021 la compañía Colonial, lo que hizo que detuvieran de forma preventiva la actividad de uno de los mayores oleoductos de EE UU, provocando desabastecimiento en el país. El ataque se atribuye al grupo norcoreano Lazarus, que la semana pasada dio el mayor golpe cibernético de la historia, robando 6.300 millones de dólares en criptomonedas al portal Binance. Este verano, hackers vinculados a Irán atacaron 30 instalaciones hídricas de 12 Estados, provocando fallos de suministro de agua en algunas ciudades.
El incidente de las neveras no es un hecho aislado. Estas cosas ya pasaban. Pero ahora pasan más. “Aunque los ciberataques contra infraestructuras críticas llevan mucho tiempo produciéndose, la cantidad de los mismos se ha incrementado notablemente”, dice Albors.
La nueva normalidad
Hay ataques extremadamente complejos, que requieren meses de preparación, planificación y desarrollo de código. Es el caso de los primeros golpes a las infraestructuras, como Stuxnet, que logró retrasar algunos años el programa nuclear iraní, o BlackEnergy, que dejó sin calefacción a miles de ucranios en pleno invierno.
El de las neveras es más sencillo. Las primeras investigaciones apuntan al uso de contraseñas poco robustas o predeterminadas y la falta de actualización de equipos. Es una señal de los nuevos tiempos. “El ataque no parece muy sofisticado, y eso debería preocuparnos todavía más: no hace falta ser un actor potente para provocar problemas físicos importantes”, reflexiona Eusebio Nieva, director técnico de Check Point Software para España y Portugal. “Hoy hablamos de refrigeradores de supermercados, pero mañana podrían ser instalaciones sanitarias, industria, logística o transportes”, añade.
Cada vez hay más dispositivos conectados, así que la superficie de ataque no deja de crecer. “Ya no necesitas irrumpir en un supermercado para destruir la comida que haya allí. Lo que ha pasado esta semana es la confirmación práctica de la ‘Ley Hypponen’: si está conectado, es vulnerable”, dice Hypponen. La motivación de los atacantes tampoco está clara. “Algunos quieren dinero. Otros, espionaje. Los hay que buscan sembrar el caos. En las últimas semanas hemos visto de las tres, y las fronteras se solapan”, razona este informático finlandés. ¿Geopolítica? ¿Oportunismo? ¿Ánimo de lucro? Probablemente un poco de cada.
Lo que también está claro es que los ataques de hoy contra las infraestructuras físicas no solo son más frecuentes, sino también más peligrosos que los de hace una década. “Nuestros sistemas son frágiles, y contienen muchas deudas técnicas [el coste asociado a elegir soluciones de menor calidad en el desarrollo de software] que se han acumulado en las últimas décadas. Corregir eso llevará tiempo, y entre tanto nos arriesgamos a sufrir la cibertormenta perfecta”, señala Olejnik.