La computación cuántica, todavía en fase experimental, está llamada a revolucionar la informática. Se supone que multiplicará exponencialmente la capacidad de cómputo de los ordenadores. Eso es una muy buena noticia para la investigación y los desarrolladores, pero también tiene algunas implicaciones en el campo de la seguridad: los ordenadores cuánticos serán tan potentes que, presumiblemente, serán capaces de romper el cifrado (es decir, conseguir la clave) de muchas de las comunicaciones consideradas hoy bien protegidas. Este problema lleva tiempo anticipándose en el campo de la ciberseguridad, que busca estrategias para desarrollar sistemas de criptografía que puedan resistir a ordenadores cuánticos.
Pero los buenos no son los únicos que se preparan para la era cuántica: también lo hacen los malos. La empresa de ciberseguridad Kaspersky ha detectado que el grupo Lazarus, que en realidad es una amalgama de varios equipos de hackers de élite patrocinados extraoficialmente por Corea del Norte, ha empezado a usar encriptación poscuántica. “Se considera la criptografía del futuro, está diseñada para seguir siendo segura contra computadoras cuánticas. Eso nos demuestra que ya han comenzado a prevenir sus futuras vulnerabilidades frente a dichos ataques”, explica desde Seúl por videollamada Sojun Ryu, investigador de Kaspersky.
La encriptación consiste en codificar un archivo: la clave para abrirlo es solucionar un problema matemático. Los mensajes de WhatsApp, por ejemplo, están cifrados de extremo a extremo, lo que significa que se encriptan en el momento de enviarlos y solo el receptor recibe la clave para abrirlo. Se puede encriptar cualquier archivo, o incluso el acceso a un ordenado. Las claves de ese cifrado suelen ser extensas series alfanuméricas, virtualmente imposibles de conseguir con ordenadores convencionales. La computación cuántica puede cambiar eso.
Ryu y sus colegas investigaban una campaña de ciberespionaje lanzada por Lazarus sobre compañías surcoreanas. Los atacantes usaron sofisticadas técnicas de phishing, una modalidad de ciberataque que consiste en descargar programas maliciosos a través del engaño, para hacerse con datos sensibles de empresas dedicadas a la construcción, el software y la fabricación de equipos de telecomunicaciones. Los atacantes usaron inteligencia artificial (IA) para crear identidades ficticias de supuestos trabajadores y correos electrónicos que contenían enlaces a falsos currículums. Cuando las víctimas pinchaban en ellos, se les descargaba una serie de programas espía muy difíciles de detectar con los que los hackers robaban información de los equipos.
Este tipo de ataque sofisticado ya se había visto anteriormente. Lo que es nuevo es que las comunicaciones entre los equipos infectados y los atacantes se cifraron con mecanismos criptográficos poscuánticos. Eso hace que prácticamente nadie, menos los atacantes, puedan recuperar esos datos.
“La seguridad criptográfica se basa en problemas difíciles de resolver. Por ejemplo, dado un número muy, muy grande N = p*q, es difícil saber qué dos números primos p y q se utilizaron para crear N. Este problema, que es difícil hoy en día, y en el que se basan muchos algoritmos criptográficos, sería fácil de resolver si aparece una computadora cuántica”, explica Carmela Troncoso, profesora en la Escuela Politécnica de Lausana (Suiza) y directora científica en el Instituto Max Planck para la Seguridad y Privacidad (Alemania).
“La criptografía poscuántica está basada en problemas difíciles incluso para ordenadores cuánticos”, añade la científica española. Esa tecnología, dice, está al alcance de muy pocos.
El primer ciberataque con cifrado poscuántico del que se tiene constancia es de marzo de este año. Fue en un ransomware, una modalidad de ataque en la que los cibercriminales cifran (secuestran) los archivos de un equipo y luego piden un rescate para liberarlos. Se le atribuyó a Kyber, un grupo relativamente nuevo del que todavía se desconoce si está patrocinado por algún estado. Medio año después, Lazarus ya ha sido capaz de incorporar esta tecnología puntera a su arsenal, dando una muestra más de su capacidad.
Anna Širokova, analista de Rapid7, la empresa de ciberseguridad que descubrió el uso que hacía de esta tecnología Kyber, lo considera una operación de marketing: “Decir que se ha usado cifrado poscuántico suena mucho más intimidante que decir ‘utilizamos AES’ [un algoritmo de encriptación muy usado] , sobre todo para los directivos sin conocimientos técnicos que podrían estar valorando si deben pagar el rescate. Es un truco psicológico. No les preocupa que alguien lo descifre dentro de una década, ellos quieren que se les pague en un plazo de 72 horas”, dijo en una entrevista.
Sea o no una operación estética, esta tecnología no está al alcance de todo el mundo. “Mi primera impresión al ver que Lazarus usa la criptografía postcuántica fue pensar que se toman muy en serio la mejora de su conjunto de herramientas de malware”, apunta Ryu. “Que hayan sido capaces de desarrollar esta herramienta quiere decir que han dedicado un equipo exclusivamente a mejorarla”, añade. Desde su punto de vista, eso habla muy bien de la sofisticada organización de este grupo criminal. “Podemos considerar que tienen equipos dedicados para las operaciones, otros a los ataques dirigidos y otros a desarrollar herramientas especializadas”.
Todavía faltan años (los expertos suelen hablar de décadas) antes de que los ordenadores cuánticos pasen del ámbito experimental al comercial. Precisamente por eso, el hecho de que Lazarus esté ya protegiéndose de algo que no existe indica su planificación a largo plazo. “Realmente no quieren que sus cargas maliciosas queden expuestas ante defensores o investigadores”, concluye Ryu.
Robar para el Amado y Respetado Líder
Países como la mencionada China, Rusia, Irán, Israel o EE UU patrocinan extraoficialmente a equipos de hackers de élite para que realicen sabotajes o consigan información de valor. En el sector son conocidos como APT (amenazas avanzadas persistentes). Se trata de organizaciones muy bien estructuradas y con profesionales de primer nivel, cuyas capacidades suelen estar a la par o por encima de los servicios secretos de las grandes potencias.
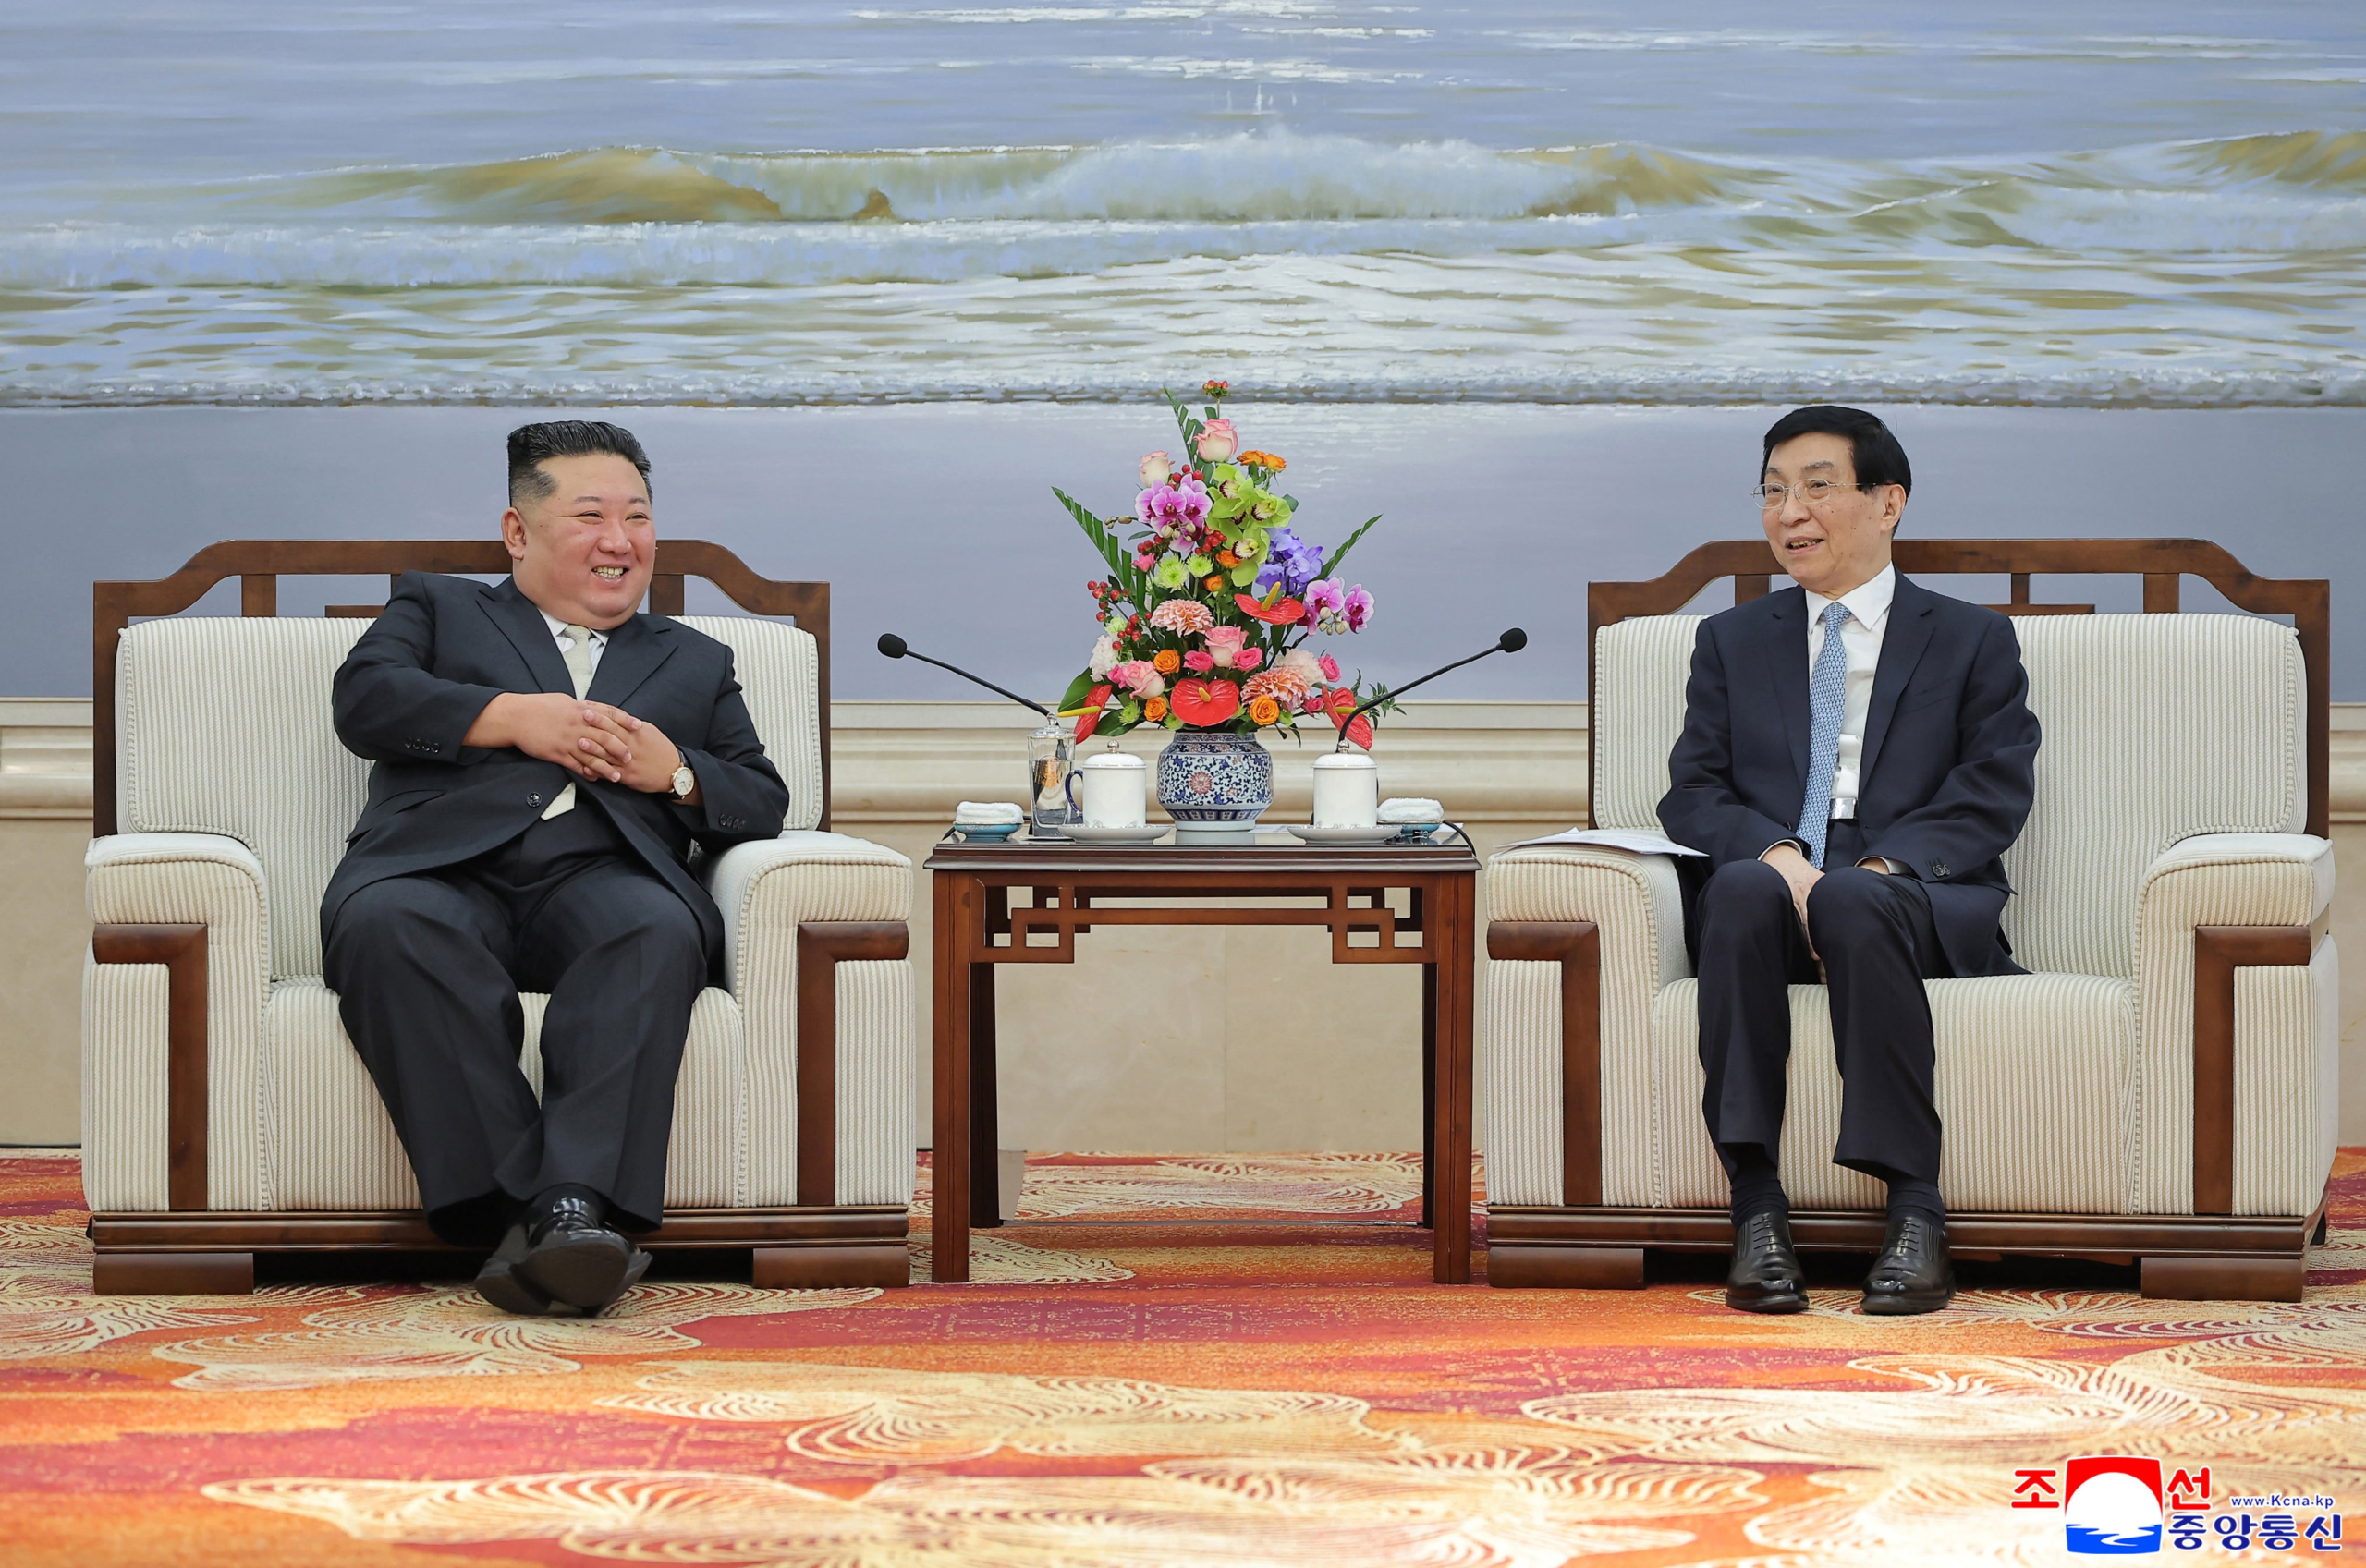
El caso de Pyongyang es llamativo por dos motivos: porque su peso en la arena cibernética es desproporcionadamente mayor que el que le presupondría por el tamaño de su economía y porque utiliza a sus distintos grupos de expertos informáticos, agrupados bajo el nombre en clave Lazarus, no tanto en labores de inteligencia como para hacer dinero. El Amado y Respetado Líder —una de las formas oficiales de referirse a Kim Jong-un— apostó hace años por el cibercrimen como una fuente de ingresos que le permita sobrevivir a las duras sanciones internacionales a las que está sometido su país. Funcionó: Lazarus es especialmente temible entre las criptomonedas, sector en el que ha protagnizado sonoros golpes, incluyendo el mayor robo de la historia: el de Bybit, a quien sustrajo 1.500 millones de dólares en un solo día.